
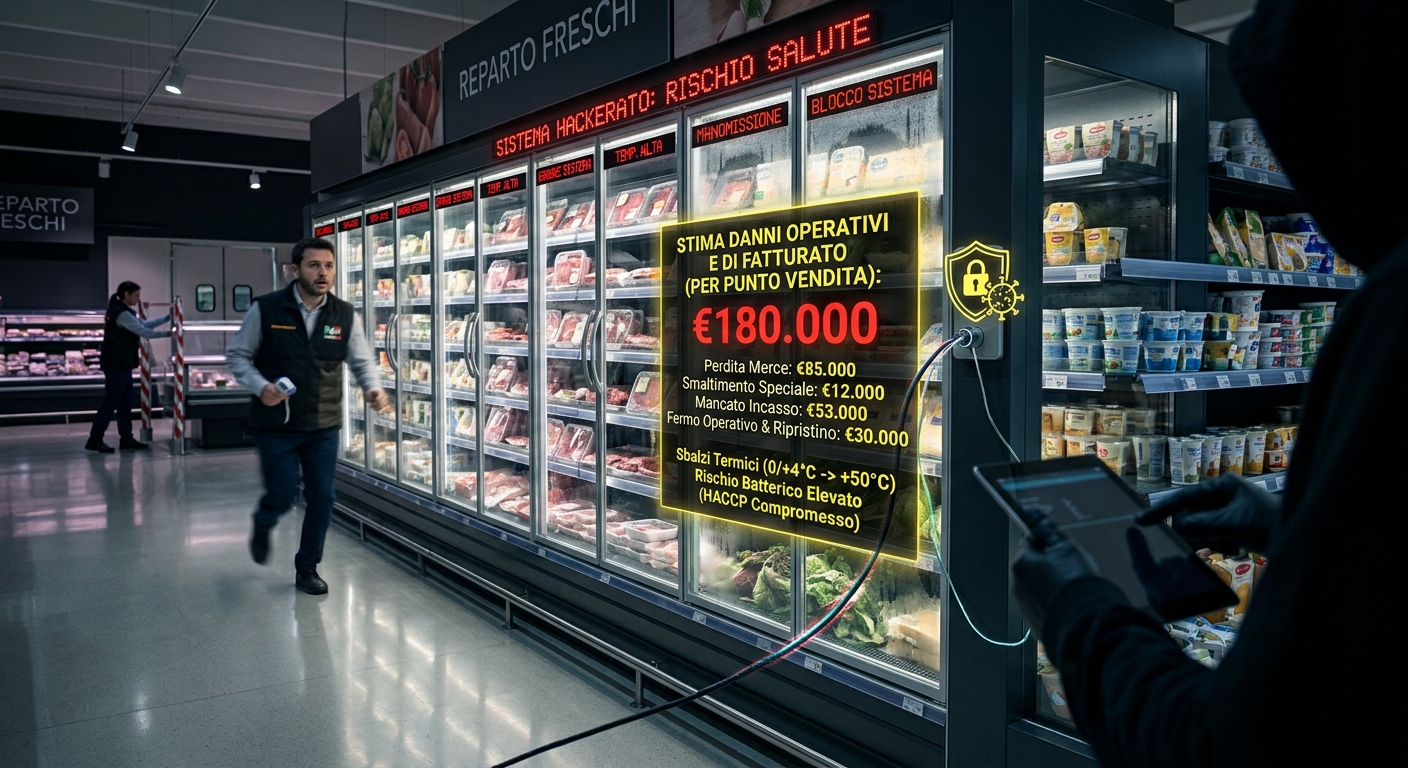
La vulnerabilità delle infrastrutture connesse nella Grande Distribuzione Organizzata (GDO) ha assunto una dimensione concreta e urgente a seguito delle recenti ondate di attacchi informatici che hanno colpito i sistemi di refrigerazione dei supermercati europei tra ottobre e novembre 2026. La compromissione da remoto dei pannelli di controllo della temperatura — verificatasi prima su larga scala in Francia su circa 700 punti vendita e successivamente estesa ad altri Paesi tra cui Italia, Belgio, Svezia e Germania — dimostra come la cybersicurezza rappresenti ormai un pilastro diretto della continuità operativa e della sicurezza alimentare.
L’episodio ha evidenziato che i dispositivi IoT (Internet of Things) impiegati per la teleassistenza e il monitoraggio dei banchi frigo e delle celle surgelati possono trasformarsi in un punto d’ingresso critico se esposti direttamente alla rete pubblica o gestiti con protocolli obsoleti.
La meccanica dell’attacco e il danno diretto ai retailer
Nei casi documentati dalle autorità europee e dall’Agenzia per la Cybersicurezza Nazionale (ACN), gli attaccanti non si sono limitati a bloccare i sistemi informatici amministrativi, ma hanno agito direttamente sui parametri fisici degli impianti. Forzando i cicli di sbrinamento in modo continuo e impostando le temperature fino a 50 °C durante le ore notturne, le intrusioni hanno reso inutilizzabili intere linee di prodotti deperibili.
Le conseguenze operative per i punti vendita e per le catene distributive sono immediate:
- Rotture di stock e riassortimento d’emergenza: L’azzeramento improvviso delle scorte refrigerate genera vuoti a scaffale prolungati, costringendo i centri di distribuzione e le aziende fornitrici a gestire riordini straordinari sotto pressione per ripristinare l’assortimento.
- Danni strutturali agli impianti: Il surriscaldamento prolungato e anomalo dei compressori e delle resistenze di sbrinamento ha provocato in diversi casi guasti meccanici irreversibili e principi d’incendio, imponendo chiusure forzate per ripristino tecnico.
L’impatto economico quantificato: costi diretti e indiretti per la filiera
Sotto il profilo finanziario, un attacco informatico alla catena del freddo genera un effetto domino che colpisce i bilanci dei distributori e si ripercuote sull’intera filiera agroalimentare. Secondo le stime emerse dalle analisi di settore e dalle perizie assicurative relative agli incidenti dell’autunno 2026, le voci di perdita principali si articolano su più livelli:
- Perdita netta di merce a punto vendita: Per un supermercato di medie dimensioni (tra 1.500 e 2.500 mq), il valore della merce deperibile persa in una singola notte (tra carne, ittico, salumi, latticini, quarta gamma e surgelati) oscilla tra i 45.000 e gli 85.000 euro a prezzo di costo. Nei grandi ipermercati il danno singolo supera frequentemente i 150.000 – 200.000 euro.
- Costi di smaltimento speciale: I prodotti alimentari compromessi dall’interruzione della catena del freddo non possono essere reimmessi nel circuito commerciale né destinati alle donazioni alimentari. Vanno classificati e smaltiti come rifiuti speciali attraverso ditte autorizzate, con un costo aggiuntivo stimato tra i 4.000 e i 12.000 euro per punto vendita a seconda dei volumi.
- Mancato incasso e fermo operativo: La chiusura parziale o totale dei reparti freschi e surgelati per sanificazione, riparazione degli impianti e riassortimento comporta una perdita di fatturato giornaliero stimata tra il 35% e il 50% degli incassi ordinari del negozio. A livello di catena distributiva nazionale o europea, un’offensiva coordinata su decine di punti vendita genera un impatto economico complessivo stimato tra i 15 e i 40 milioni di euro nel giro di pochi giorni.
- Ripristino tecnologico e premi assicurativi: La sostituzione dei controller compromessi, l’intervento straordinario dei tecnici frigoristi e la bonifica delle reti IT/OT comportano spese tecniche tra i 10.000 e i 30.000 euro per negozio, cui si aggiunge l’aumento delle franchigie e dei premi sulle polizze cyber-risk.
I rischi per la salute pubblica e la sicurezza del consumatore
Oltre al danno patrimoniale per le insegne e per l’industria fornitrice, l’interruzione della catena del freddo solleva criticità sanitarie di primo piano, richiamate anche dal Ministero della Salute e dall’Autorità Europea per la Sicurezza Alimentare (EFSA):
- Proliferazione batterica e alterazione organolettica: L’innalzamento della temperatura oltre le soglie di legge (0/+4 °C per i freschi e -18 °C per i surgelati) accelera la crescita di patogeni come Listeria monocytogenes, Salmonella ed Escherichia coli, spesso senza che l’alimento mostri nell’immediato segni visibili o olfattivi di deterioramento.
- Perdita di affidabilità dei sistemi di allarme: La manomissione dei controller centrali può inibire o falsare i registri automatici delle temperature, rendendo complesso per il personale del punto vendita stabilire l’esatta durata dell’esposizione termica e individuare con certezza i lotti da ritirare.
- Rischio di consumo involontario: Se l’attacco avviene nelle ore immediatamente precedenti l’apertura e i sistemi di allerta risultano manomessi, esiste il rischio concreto che il consumatore acquisti prodotti già esposti a sbalzi termici pericolosi prima che il personale possa intervenire.
Implicazioni per la filiera e misure di prevenzione
Gli eventi del novembre 2026 hanno portato le istituzioni europee — attraverso ENISA e la direttiva NIS2 — a richiedere agli operatori della GDO e della logistica del freddo una revisione strutturale della gestione degli impianti.
Per le aziende mandanti, i produttori alimentari e i distributori, la protezione della catena del freddo passa oggi attraverso tre interventi prioritari:
- Segregazione delle reti (IT/OT): Isolare i controller dei banchi frigo dalla rete aziendale principale e rimuovere qualsiasi esposizione diretta su Internet dei pannelli di teleassistenza, utilizzando esclusivamente connessioni VPN cifrate e autenticazione a più fattori.
- Aggiornamento dei dispositivi e controllo degli accessi: Sostituire i controller obsoleti privi di supporto software, eliminare le credenziali predefinite e attivare log di monitoraggio indipendenti per rilevare tempestivamente qualsiasi variazione anomala dei parametri termici.
- Protocolli di emergenza condivisi: Definire procedure rapide tra punti vendita, logistica e fornitori per la segregazione immediata dei lotti a rischio, il ritiro sicuro delle merci compromesse e il riapprovvigionamento rapido degli scaffali.
La sicurezza alimentare nella distribuzione moderna non dipende più esclusivamente dal rispetto delle normative HACCP tradizionali, ma dalla capacità di blindare digitalmente gli impianti che garantiscono la conservazione quotidiana del prodotto fino al carrello del consumatore.


Lascia un commento